

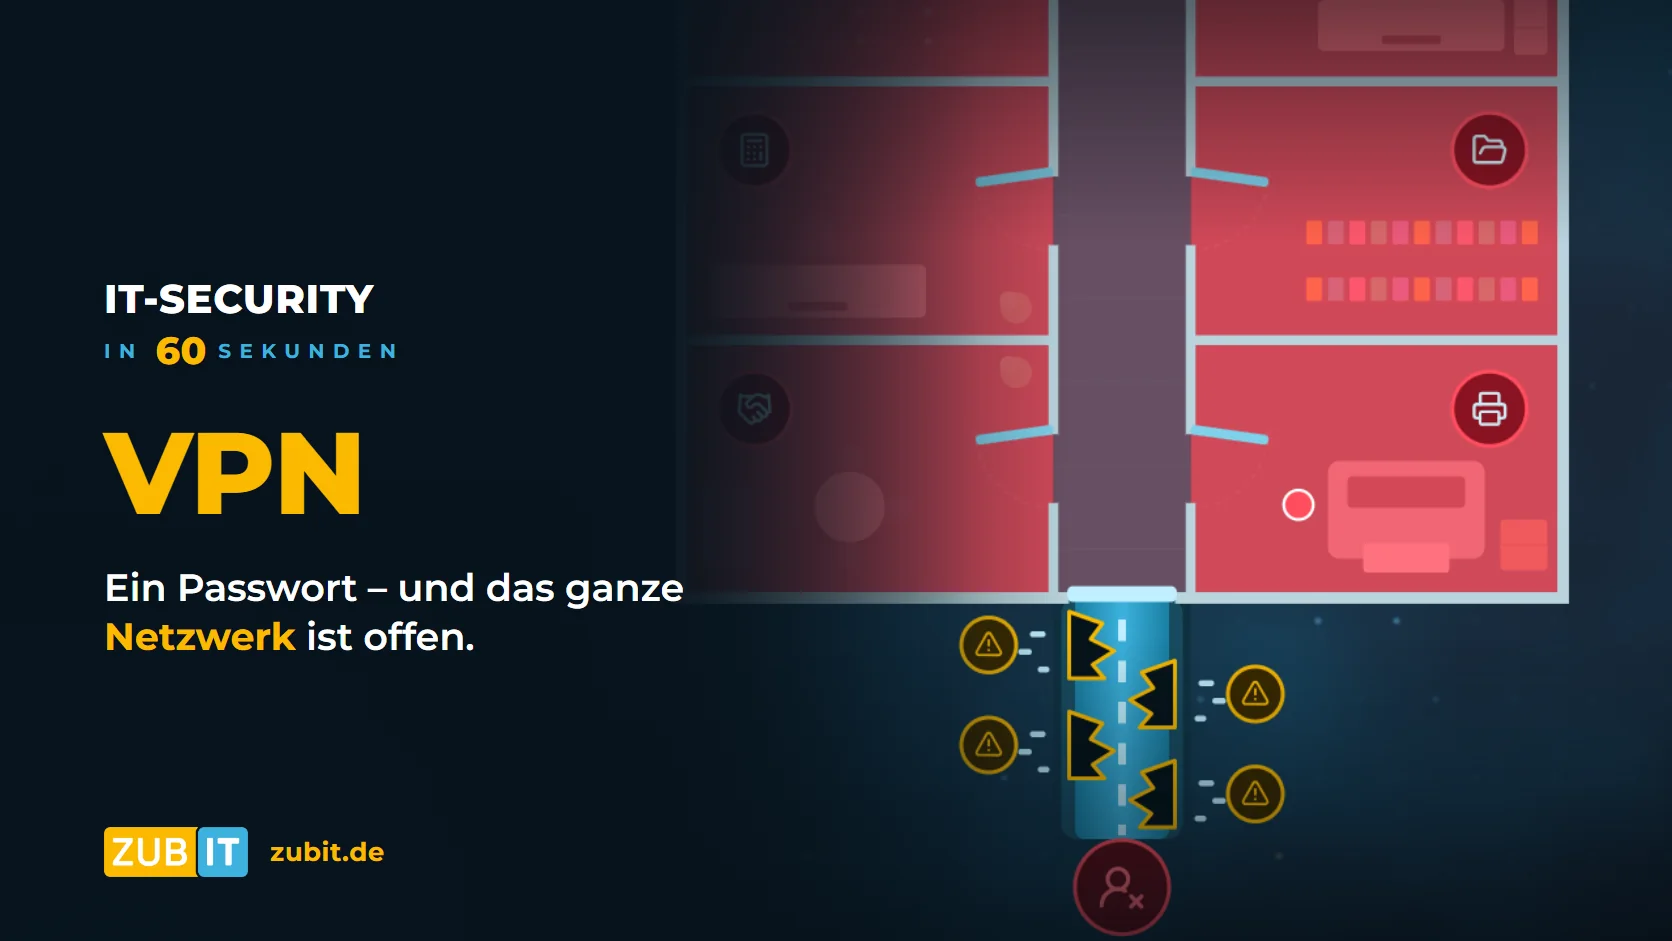
Montag, 7:10. Jemand wählt sich per VPN in Ihre Firma ein. Mit einem echten Passwort – aber er ist kein Mitarbeiter. Ab jetzt steht ihm das ganze Netzwerk offen.
Genau das ist das Problem mit dem klassischen VPN. Es baut einen Tunnel ins Firmennetz, fragt aber nicht, wer da kommt, mit welchem Gerät und was er dort eigentlich will. Einmal drin, sind alle Türen erreichbar: Server, Dateien, Drucker.
Kurz erklärt: Was ist Zero Trust Network Access?
Zero Trust Network Access (ZTNA) ist der Nachfolger des klassischen VPN. Statt das ganze Firmennetz freizugeben, erhält jede Person Zugriff auf genau die Anwendungen, die sie braucht. Bei jedem Zugriff wird geprüft: Wer meldet sich an, mit welchem Gerät und für welche Anwendung?
Das Problem mit dem klassischen VPN
Ein VPN arbeitet auf Netzwerkebene. Nach der Anmeldung ist das Gerät von außen so ins Firmennetz eingebunden, als stünde es im Büro. Das ist bequem, hat aber Folgen:
- Ein Passwort reicht: Wer gültige Zugangsdaten hat, etwa aus einer Phishing-Mail oder von einem infizierten Privatrechner, ist drin.
- Alles ist erreichbar: Server, Dateifreigaben, Drucker, oft auch Verwaltungsoberflächen, egal ob die Person sie braucht.
- Das Gerät wird nicht geprüft: Ob der Rechner verwaltet, verschlüsselt und aktuell ist, spielt für den Tunnel keine Rolle.
Das VPN als Einfallstor
Dazu kommt: Viele VPN-Produkte hatten in den letzten Jahren schwere Sicherheitslücken. Weil das VPN-Gateway direkt aus dem Internet erreichbar ist, wird der Zugang, der eigentlich schützen soll, selbst zum Angriffsziel. Wer eine solche Lücke ausnutzt, braucht nicht einmal ein Passwort.
Der Nachfolger: Zero Trust Network Access
Zero Trust dreht das Prinzip um. Vertrauen gibt es nicht pauschal fürs Netz, sondern für jeden einzelnen Zugriff neu:
- Anwendungen statt Netzwerk: Freigegeben wird nicht das Firmennetz, sondern eine bestimmte Anwendung.
- Prüfung bei jedem Zugriff: Wer ist die Person, ist das Gerät ein verwaltetes Firmengerät, welche Anwendung wird angefragt?
- Nur der passende Verkehr: Durchgelassen wird nur der Datenverkehr für genau diese Anwendung. Die Buchhaltung kommt an die Buchhaltungssoftware – und an sonst nichts.
- Auch für ältere Programme: Das funktioniert nicht nur für Cloud-Dienste, sondern auch für Anwendungen auf dem eigenen Server.
Die Prüfung von Person und Gerät baut auf denselben Regeln auf wie Conditional Access in Microsoft 365. Mehr dazu in unserem Beitrag Conditional Access in Microsoft 365.
Bei Microsoft: Global Secure Access
Microsoft bietet Zero Trust Network Access unter dem Namen Global Secure Access an. Es gibt aber auch andere gute Anbieter – entscheidend ist das Prinzip: nicht das ganze Gebäude freigeben, sondern genau einen Raum.
So lösen Sie Ihr VPN schrittweise ab
- Bestandsaufnahme: Welche Anwendungen werden wirklich von außen gebraucht, und von wem?
- Zugriffe pro Anwendung festlegen: Welche Gruppe darf an welche Anwendung, und nur von Firmengeräten?
- Pilotgruppe: Zero Trust zuerst mit wenigen Mitarbeitenden testen, das VPN läuft parallel weiter.
- Umstellen und abschalten: Nach dem Pilot alle umstellen und den alten VPN-Zugang abschalten, damit er nicht als offene Tür bestehen bleibt.
Fazit
Ein VPN öffnet mit einem Passwort das ganze Firmennetz. Zero Trust gibt nur frei, was eine Person wirklich braucht, und prüft dabei jedes Mal, wer kommt und mit welchem Gerät. Nicht das ganze Gebäude freigeben – sondern genau einen Raum.
IT-Sicherheit bei zubIT
Ihr VPN durch Zero Trust ablösen
Als Microsoft Solutions Partner lösen wir Ihr altes VPN durch Zero Trust ab – inklusive Bestandsaufnahme, welche Anwendungen wirklich von außen gebraucht werden, und Test mit einer Pilotgruppe.
Mehr aus der Reihe „IT-Security in 60 Sekunden“
- Conditional Access in Microsoft 365: Wenn der Login aus Singapur einfach durchgeht
- Firewall reicht nicht: Warum IT-Sicherheit heute aus vielen Ebenen besteht
- Schatten-KI im Unternehmen: Wenn die Kundenliste im KI-Tool landet
- Notfallzugang für Microsoft 365: So richten Sie einen Break-Glass-Account richtig ein
- Netzwerk-Segmentierung: Ein Stein darf fallen. Die Firma nicht.
FAQ: Häufige Fragen zu VPN und Zero Trust
Was ist Zero Trust Network Access (ZTNA)?
Zero Trust Network Access ist der Nachfolger des klassischen VPN. Statt das ganze Firmennetz freizugeben, erhält jede Person Zugriff auf einzelne Anwendungen. Bei jedem Zugriff werden Person, Gerät und Anwendung geprüft.
Ist ein VPN unsicher?
Ein VPN ist nicht grundsätzlich unsicher, aber es gibt nach der Anmeldung meist das ganze Firmennetz frei und prüft das Gerät nicht. Zudem hatten viele VPN-Produkte in den letzten Jahren schwere Sicherheitslücken. Zero Trust begrenzt den Zugriff auf das, was wirklich gebraucht wird.
Funktioniert Zero Trust auch für Programme auf dem eigenen Server?
Ja. Zero Trust Network Access funktioniert nicht nur für Cloud-Dienste, sondern auch für ältere Anwendungen, die auf dem eigenen Server im Firmennetz laufen.
Was ist Global Secure Access?
Global Secure Access ist die Zero-Trust-Lösung von Microsoft. Sie gibt einzelne Anwendungen frei statt des ganzen Netzes und nutzt dafür die Anmelde- und Geräteregeln von Microsoft Entra ID. Daneben gibt es weitere Anbieter mit demselben Prinzip.